|
Impostazioni DKIM |
Scorri Precedente Primo livello Successivo Altro |
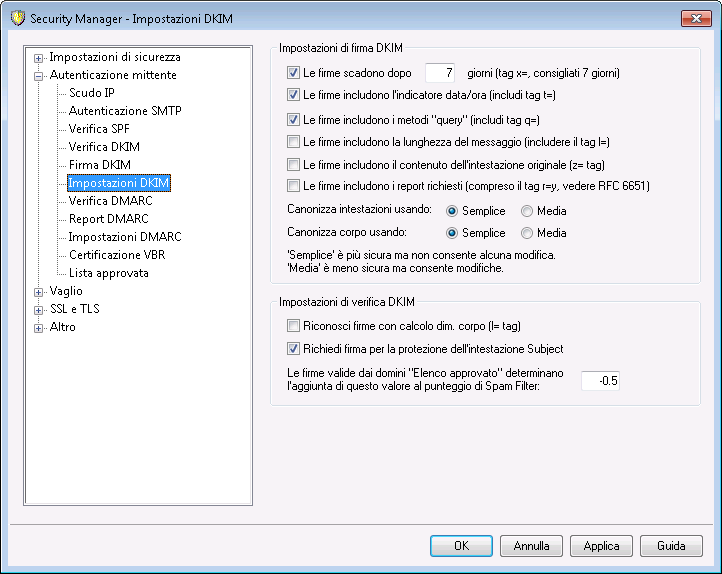
Impostazioni firma
Le firme scadranno dopo [xx] giorni (tag x=, consigliati 7 giorni)
Se si desidera limitare la validità di una firma a un numero di giorni, attivare questa opzione e indicare il numero di giorni desiderato. I messaggi con le firme scadute non superano mai la verifica. Questa opzione corrisponde al tag "x=" della firma. Per impostazione predefinita, questa opzione è abilitata con il valore preimpostato di 7 giorni.
Le firme includono l'indicazione dell'ora di creazione (includi tag t=)
Se si abilita questa opzione, nella firma viene incluso l'indicatore orario data-ora (tag "t=") di creazione della firma. Per impostazione predefinita, questa opzione è abilitata.
Le firme includono il metodo di interrogazione (query) (includere il tag q=)
Per impostazione predefinita, questa funzione è abilitata. Con questa impostazione la firma include il tag relativo al metodo di interrogazione (ad esempio, "q=dns").
Le firme includono la lunghezza del corpo del messaggio (includere il tag l=)
Attivare questa opzione se si desidera includere nelle firme DKIM il tag relativo al calcolo della lunghezza del corpo del messaggio.
Le firme includono il contenuto dell'intestazione originale (includi tag z=)
Selezionare questa opzione se si desidera includere nelle firme DKIM il tag "z=". Il tag contiene una copia delle intestazioni originali dei messaggi. Questo potrebbe far aumentare notevolmente la dimensione della firma.
Le firme includono i report richiesti (compreso il tag r=y - vedere RFC 6651)
Selezionare questa opzione se si desidera includere il tag r=y nei messaggi firmati. La presenza di questo tag indica che si desidera ricevere report sugli errori AFRF dai server riceventi che riconoscono il tag quando tali server rilevano messaggi che dichiarano di provenire dal proprio dominio ma non superano la verifica DKIM. Per ricevere questi report, tuttavia, è necessario anche configurare un record TXT per i report DKIM nel server DNS del proprio dominio. Vedere l'RFC 6651: Estensioni di DomainKeys Identified Mail (DKIM) per la segnalazione degli errori per la sintassi e le istruzioni su come ottenere questo risultato. Poiché richiede modifiche DNS, questa opzione è disattivata per impostazione predefinita.
Canonizzazione
La canonizzazione è un processo tramite il quale le intestazioni e il corpo dei messaggi vengono convertiti in uno standard canonico e "normalizzati" prima della creazione di una firma DKIM. Questa operazione è necessaria poiché alcuni server di posta e sistemi di inoltro apportano durante la normale elaborazione diverse modifiche irrilevanti al messaggio che, se per la preparazione del messaggio non venisse utilizzato uno standard canonico, potrebbero invalidare la firma. Al momento, sono disponibili due metodi di canonizzazione per la firma e la verifica DKIM: Semplice e Media. Il metodo Semplice è quello più rigido e consente modifiche minime o nulle al messaggio. Il metodo medio è meno rigido di quello semplice e consente diverse modifiche irrilevanti al messaggio.
Canonizza intestazioni usando: Semplice, Media
Si tratta del metodo di canonizzazione utilizzato per le intestazioni dei messaggi al momento della firma. Il metodo Semplice non consente mai alcuna modifica ai campi di intestazione. Il metodo Media consente di convertire i nomi dell'intestazione (non i valori dell'intestazione) in lettere minuscole e uno o più spazi consecutivi in un unico spazio, nonché di apportare altre modifiche innocue. L'impostazione predefinita è "Semplice".
Canonizza corpo usando: Semplice, Media
Si tratta del metodo di canonizzazione utilizzato per il corpo del messaggio al momento della firma. Quello semplice ignora le righe vuote alla fine del corpo del messaggio e non consente alcuna altra modifica al corpo. Con il metodo Media, le righe vuote alla fine del messaggio sono consentite, gli spazi alla fine delle righe vengono ignorati, tutti gli spazi consecutivi di una riga vengono convertiti in un unico spazio ed è possibile apportare altre piccole modifiche. L'impostazione predefinita è "Semplice".
Impostazioni verifica
Il processo di verifica accetta le firme contenenti la lunghezza del corpo del messaggio (tag l=)
Quando viene attivata questa opzione, MDaemon riconoscerà il tag per il calcolo della dimensione del corpo trovato in una firma DKIM di un messaggio in entrata. Quando il calcolo della dimensione del corpo supera il valore contenuto nel tag, MDaemon eseguirà la verifica solo in base al valore indicato nel tag e il resto del messaggio non verrà verificato. Ciò indica che al messaggio sono stati aggiunti altri dati e che, di conseguenza, la porzione non verificata può essere considerata sospetta. Se il calcolo della lunghezza effettiva del corpo è inferiore al valore contenuto nel tag, la firma non supera la verifica, ossia darà come risultato "Fail". Ciò indica che una parte del messaggio è stata eliminata per cui il calcolo della lunghezza del corpo risulta inferiore al valore indicato nel tag.
Il verificatore richiede la firma per la protezione dell'intestazione Subject
Abilitare questa opzione se si desidera che la firma DKIM dei messaggi in entrata applichi la protezione all'intestazione Subject.
Le firme valide da domini "Elenco approvato" aggiungono questo al punteggio Spam Filter:
Se il dominio individuato tramite la firma si trova nell'elenco approvato, il valore indicato in questo campo viene aggiunto al punteggio spam di ogni messaggio firmato mediante DKIM che supera la verifica. Quando la firma di un messaggio viene verificata, ma il dominio non si trova nell'elenco approvato, il punteggio spam non viene modificato e il superamento della verifica non incide sul punteggio. Tuttavia, al messaggio continuano ad essere applicati l'elaborazione e il punteggio normali di Spam Filter.
|
In genere, il valore specificato in questo campo deve essere un numero negativo in modo da diminuire il punteggio di spam per i messaggi contenenti firme crittografiche valide quando il dominio individuato mediante la firma si trova nell'elenco approvato. Il valore predefinito per questa opzione è -0,5. |

Per ulteriori informazioni, vedere:
DomainKeys Identified Mail (DKIM)
