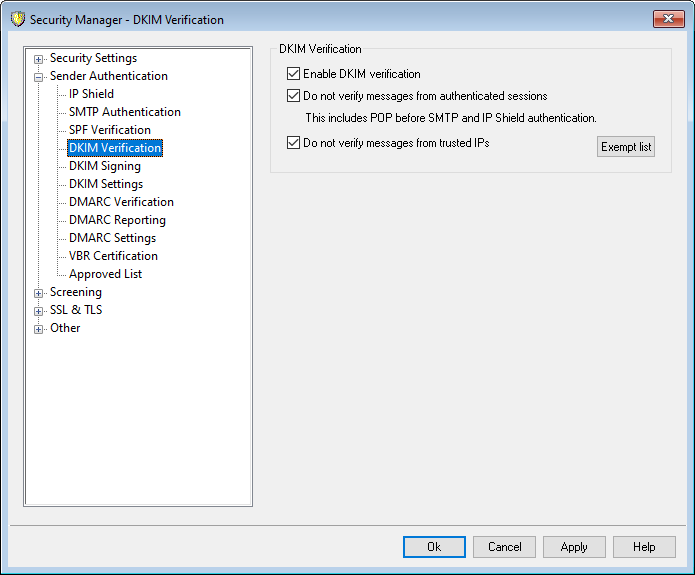
使用该屏幕配置 MDaemon 来验证入站远程邮件中的 DomainKeys Identified Mail(DKIM) 签名。 启用该功能且入站邮件已作加密签名时,MDaemon 将从签名中提取域,并从该域的 DNS 记录中检索公共密钥,然后使用该密钥测试邮件的 DKIM 签名以确定其有效性。
如果签名通过了验证测试,该邮件将继续常规投递过程中的下一步操作。 此外,如果从签名中提取的域也出现在已批准列表中,对该邮件的垃圾邮过滤器分数将作有利调整。
有关于 DKIM 的更多信息,请参阅: http://www.dkim.org/
DKIM 验证
启用 DKIM 验证
点击这个选项来激活 DomainKey 邮件识别技术验证来自远程的邮件。
不验证来自已验证会话的邮件
如果希望在邮件会话通过身份验证时不对该邮件进行加密验证,请点击该选项。 经身份验证的会话包括由 SMTP 身份验证、POP 先于 SMTP 或 IP 防护验证的会话。
不验证来自可信 IP 的邮件
如果希望来自可信 IP 地址的连接免于 DKIM 验证,请使用该选项。
豁免列表
点击该按钮可打开例外列表。 源自该列表中指定的任何 IP 地址的邮件不会受到加密验证。
验证结果报头
每当使用 SMTP AUTH、SPF、DomainKeys Identified Mail 或 DMARC 对邮件进行身份验证时,MDaemon 将向该邮件插入身份验证结果报头,列出身份验证处理结果。 如果 MDaemon 配置为接受哪怕未通过身份验证的邮件,那么身份验证结果报头将包含标识失败原因的代码。
|
因特网工程任务组 (IETF) 正在不断改进该报头以及本章节中所述的身份验证协议。 更多相关信息,可访问以下 IETF 网站: http://www.ietf.org/。 |

邮件列表邮件中的 DKIM 报头
默认情况下,MDaemon 将从入站列表邮件中剔除 DKIM 签名,因为在列表处理过程中对邮件报头或内容所做的更改会破坏这些签名。 如果想让 MDaemon 在列表邮件中保留签名,可通过在 MDaemon.ini 文件中手动设置以下选项来实现这一目的:
[DomainKeys]
StripSigsFromListMail=No (默认为“Yes”)
还请参阅:
